Совместимость видеонаблюдения, сигнализации и СКУД
Не нашли ответ на свой вопрос?
Мы готовы помочь вам:
- Проконсультируем!
- Подберем квалифицированного мастера!
- Отремонтируем вашу технику!
Видеонаблюдение, сигнализация и СКУД: как проверить совместимость подсистем
Камеры, охранная сигнализация и система контроля и управления доступом могут находиться в одной сети и при этом оставаться тремя независимыми системами. Совпадение разъемов подтверждает лишь возможность физического соединения, а наличие приложений — возможность управлять каждым компонентом через отдельный интерфейс. Для полноценной интеграции этого недостаточно: подсистемы должны передавать нужные события, одинаково понимать их смысл, связывать тревогу с видеозаписью и предсказуемо работать при отказе сети или сервера.
Поэтому установка системы безопасности начинается не с объединения устройств в общую сеть, а с составления карты совместимости. В ней отдельно проверяют подключение, транспорт данных, прикладной обмен, модель событий, синхронизацию времени, полномочия пользователей и автономные режимы. Такая проверка не привязана к одному бренду: решение принимают по документации конкретных моделей и результатам испытания заявленной конфигурации.
Разъем, транспорт и протокол: три уровня, которые нельзя считать взаимозаменяемыми
Первый уровень — физический интерфейс. Он отвечает на вопрос, можно ли соединить оборудование выбранным способом. Наличие сетевого порта еще не показывает, какие данные устройство способно отдавать и какие команды принимать. Ethernet определяет среду сетевого подключения, но сам по себе не обещает передачу тревог, управление дверью, получение результатов аналитики или поиск записи по событию.
Второй уровень — транспорт данных. Например, камера может передавать изображение регистратору, однако это не означает, что вместе с видеопотоком будут доступны обнаруженные камерой события. Получение изображения подтверждает только один пункт совместимости. Аналитические метки, состояние тревожного входа, служебные сообщения и команды управления необходимо проверять отдельно.
Третий уровень — прикладной обмен. Здесь важно не только название поддерживаемого протокола, но и его версия, реализованные функции и направление обмена. Одна сторона должна уметь сформировать сообщение, а другая — принять его и корректно интерпретировать. Запись «протокол поддерживается» без перечня функций не отвечает, передается ли нужное событие в выбранной конфигурации.
Следует различать три способа появления тревоги в видеосистеме:
- Видеособытие формируется камерой или программной аналитикой на основе изображения.
- Тревожный вход сообщает об изменении состояния внешней цепи, но обычно не раскрывает подробный смысл инцидента без дополнительного сопоставления.
- Программное событие приходит от другой подсистемы с заданным типом, временем, объектом и, если это предусмотрено интеграцией, дополнительными атрибутами.
Аппаратный сигнал может быть полезен как простой межсистемный триггер, но он не равнозначен содержательному программному сообщению. Условное срабатывание входа еще требуется связать с конкретной дверью, зоной и реакцией. Программный обмен потенциально передает больше контекста, однако его возможности зависят от фактически реализованного интерфейса.
Для проверки составляют перечень необходимых функций и напротив каждой указывают подтверждение: раздел официального руководства, паспорт порта, описание версии протокола или строку в матрице совместимости производителя. Общая отметка «совместимо» не заменяет такой перечень.
Камера, регистратор и сервер: где формируется видеособытие
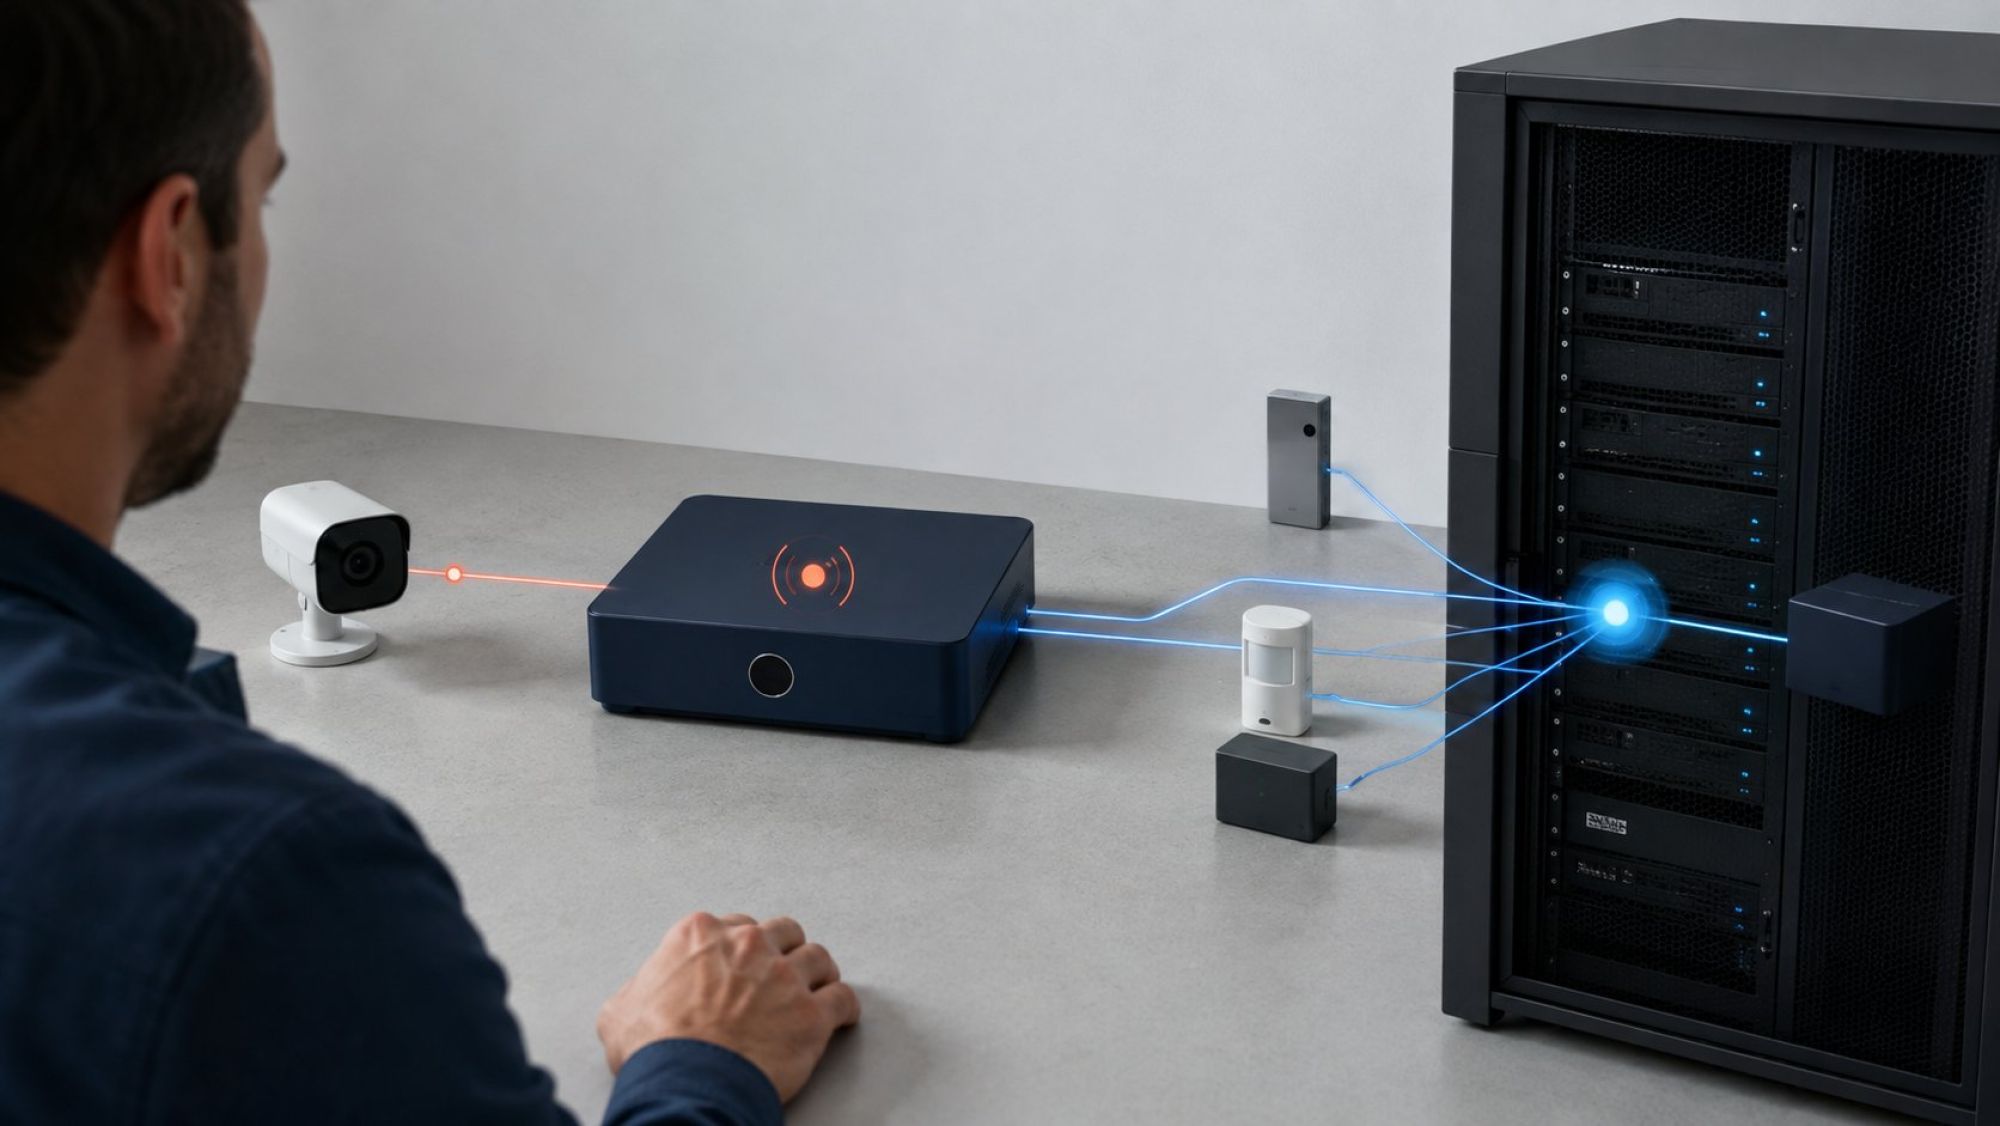
Одно и то же внешнее проявление может обрабатываться в разных точках системы. Камера способна сформировать собственное событие аналитики, регистратор — принять видеопоток и применить доступные ему правила, а серверная платформа — анализировать изображение или объединять сообщение с данными СКУД и сигнализации. Перед проверкой совместимости нужно определить, какой компонент является источником события и какой отвечает за последующую реакцию.
Если событие создается камерой, документация регистратора или сервера должна подтверждать прием именно этого типа сообщения от данной модели. Простого отображения видео недостаточно. При подключении камеры стороннего бренда основная трансляция может работать, а фирменная аналитика, дополнительные параметры изображения или событийный поиск — отсутствовать. Поэтому отдельно проверяют живое видео, постоянную запись, запись по событию, получение аналитической метки и поиск соответствующего фрагмента.
Если событие формирует сервер, значение имеют доступность видеопотока, поддерживаемый формат и возможности серверной аналитики. В этом случае камера может выступать только источником изображения. Нельзя автоматически переносить заявленные функции камеры на сервер или, наоборот, считать серверное обнаружение эквивалентным встроенной аналитике: это разные цепочки формирования события.
Для оператора важен не только факт тревоги, но и ее связь с архивом. При срабатывании система должна создать понятную метку, указать связанный видеоканал и позволить открыть нужный временной участок. Эту цепочку проверяют целиком:
- Создают заранее определенное контрольное событие.
- Убеждаются, что источник присвоил ему правильный тип.
- Проверяют появление записи в общем журнале.
- Открывают связанный фрагмент архива и сопоставляют его время с журналом.
- Повторяют проверку после перезапуска компонента и временной потери связи.
Отдельное мобильное приложение камеры или облачный просмотр архива не доказывают интеграцию с СКУД. Облачные видеосервисы могут предоставлять поиск по дате и времени, удаленный просмотр и разграничение прав, но наличие этих возможностей внутри видеоплатформы не подтверждает прием событий контроллера двери или охранной панели. Межсистемный сценарий требует самостоятельной проверки.
Контроллер двери и охранная панель: как согласуется статус прохода
Для общей платформы открытие двери не должно превращаться в безымянный сигнал. СКУД различает как минимум смысл событий, предусмотренных конкретным контроллером: предъявление идентификатора, принятое решение о доступе, фактическое изменение состояния двери и отклонение от ожидаемого сценария. Точный перечень следует брать из руководства выбранной модели.
Разрешенный проход, взлом двери и длительно открытая дверь нельзя объединять под одной меткой «дверь открыта». В первом случае система фиксирует штатное решение о доступе. Во втором состояние двери не соответствует разрешенному сценарию. В третьем дверь могла быть открыта штатно, но не вернулась в ожидаемое состояние в пределах настроенной логики. Если принимающая платформа различает только общий входной сигнал, часть контекста будет потеряна.
Сценарий снятия помещения с охраны по идентификатору требует еще более строгой проверки. Нужно установить, какой компонент принимает окончательное решение, какие идентификаторы допускаются, учитываются ли расписания и зоны доступа, фиксируется ли инициатор действия и что произойдет при конфликте состояний. Сам факт разрешенного прохода не означает автоматического права изменять состояние охранной зоны.
Такой сценарий должен сохранять ограничения, заданные отдельно в СКУД и сигнализации. Если сотруднику разрешено войти через определенную дверь, из этого не следует право снимать с охраны все помещение. В матрице необходимо явно указать соответствие идентификатора, двери, охранной зоны, разрешенного действия и роли пользователя. Сценарии управления дверями и охранными зонами требуют согласования со специалистами, отвечающими за физическую и пожарную безопасность объекта.
Отдельный вопрос — работа без центрального сервера. По документации контроллера проверяют, хранит ли он локальные права и расписания, способен ли самостоятельно принять решение о проходе и где накапливает события. Для охранной панели аналогично выясняют, сохраняет ли она собственную логику и каналы передачи тревоги. Нельзя предполагать автономность только потому, что устройство продолжает получать питание.
После восстановления связи важен порядок синхронизации. Центральная платформа должна принять накопленные записи без незаметной подмены времени и повторного исполнения устаревших команд. Требуемое поведение фиксируют как критерий испытания, а не оставляют на усмотрение оборудования во время реального инцидента.
Метки времени и идентификаторы: как собрать единый журнал инцидента
Даже корректно переданные события трудно расследовать, если камера, контроллер и охранная панель используют разные часы. Незначительное внешне расхождение способно изменить последовательность журнала: сначала будет показано открытие двери, затем предъявление пропуска, хотя фактически действия происходили в обратном порядке. Поэтому для каждого компонента проверяют предусмотренный производителем способ синхронизации, источник времени и поведение после перезапуска или длительного отключения.
Проверка не заканчивается отображением одинаковых часов в интерфейсах. Нужно сравнить временные метки в архиве камеры, локальном журнале контроллера, журнале сигнализации и общей платформе. Если система хранит время события и время его получения как разные поля, оба значения должны быть понятны оператору. Это особенно важно при временной потере сети, когда событие создается локально, а на сервер поступает позднее.
Второе условие связного журнала — единое именование. Одна физическая точка не должна одновременно называться «Канал 7», «Вход 2», «Зона 14» и «Дверь офиса» без таблицы соответствия. Для каждой точки задают устойчивое название объекта, двери, охранной зоны и связанных видеоканалов. Тогда запись о проходе можно сопоставить с нужной камерой без догадок.
Полезная карточка события содержит только те поля, которые действительно передаются и необходимы для работы: тип события, время его формирования, объект, устройство-источник, связанный видеоканал и результат обработки. Если используется идентификатор пропуска, заранее определяют, где он хранится, кто имеет право видеть связь с человеком и какие действия попадают в административный журнал.
Идентификатор доступа, сведения о владельце и видеозапись могут относиться к данным, для которых важны установленные правила обработки и защиты. Возможность связать пропуск с видео не означает, что такая связь должна быть доступна всем операторам. Правовые основания, состав обрабатываемых сведений, сроки хранения и режим доступа следует сверять по актуальным официальным требованиям применительно к конкретному объекту. Если применяется биометрическая идентификация, ее нельзя считать обычным расширением карточной СКУД без отдельной правовой и технической оценки.
Роли оператора, администратора и охраны: границы доступа в общей платформе
Интеграция не должна превращать несколько ограниченных учетных записей в одну учетную запись с неограниченными возможностями. Просмотр живого видео, поиск архива, экспорт фрагмента, подтверждение тревоги, просмотр данных владельца пропуска и управление дверью — разные полномочия. Их следует проверять отдельно по ролевой модели выбранной платформы.
Оператор видеонаблюдения может нуждаться в просмотре камер и поиске связанного фрагмента, но не в изменении прав доступа. Сотруднику охраны может требоваться обработка тревоги и выполнение разрешенного регламентом действия, но не настройка интеграционного интерфейса. Администратору нужна возможность управлять конфигурацией, однако его изменения должны оставлять запись в журнале.
Проверяют не только запрет кнопки в интерфейсе, но и фактическую границу доступа:
- какие объекты и камеры видит каждая роль;
- может ли пользователь экспортировать архив или только просматривать его;
- кто вправе отправлять управляющие действия в СКУД;
- кто меняет сопоставление дверей, зон и видеоканалов;
- фиксируются ли входы, изменения настроек и административные операции;
- можно ли ограничить временную учетную запись сроком и конкретным объектом.
Удаленный доступ рассматривают как отдельный сценарий, а не как автоматически безопасное свойство облачной платформы. Нужно определить допустимые роли, способ подтверждения личности, доступные функции, журналирование и порядок прекращения доступа. Если платформа предлагает гибкую передачу прав или несколько пользователей, это подтверждает лишь наличие механизма. Соответствие механизма правилам конкретного объекта проверяют отдельно.
Особое внимание требуется сервисным и временным учетным записям. Их права должны соответствовать конкретной задаче, а период действия — согласованному сценарию. Общий доступ подрядчика ко всем камерам, дверям и журналам нельзя считать необходимым только из-за работ по одному компоненту.
Потеря сети, сервера или питания: таблица поведения каждой подсистемы
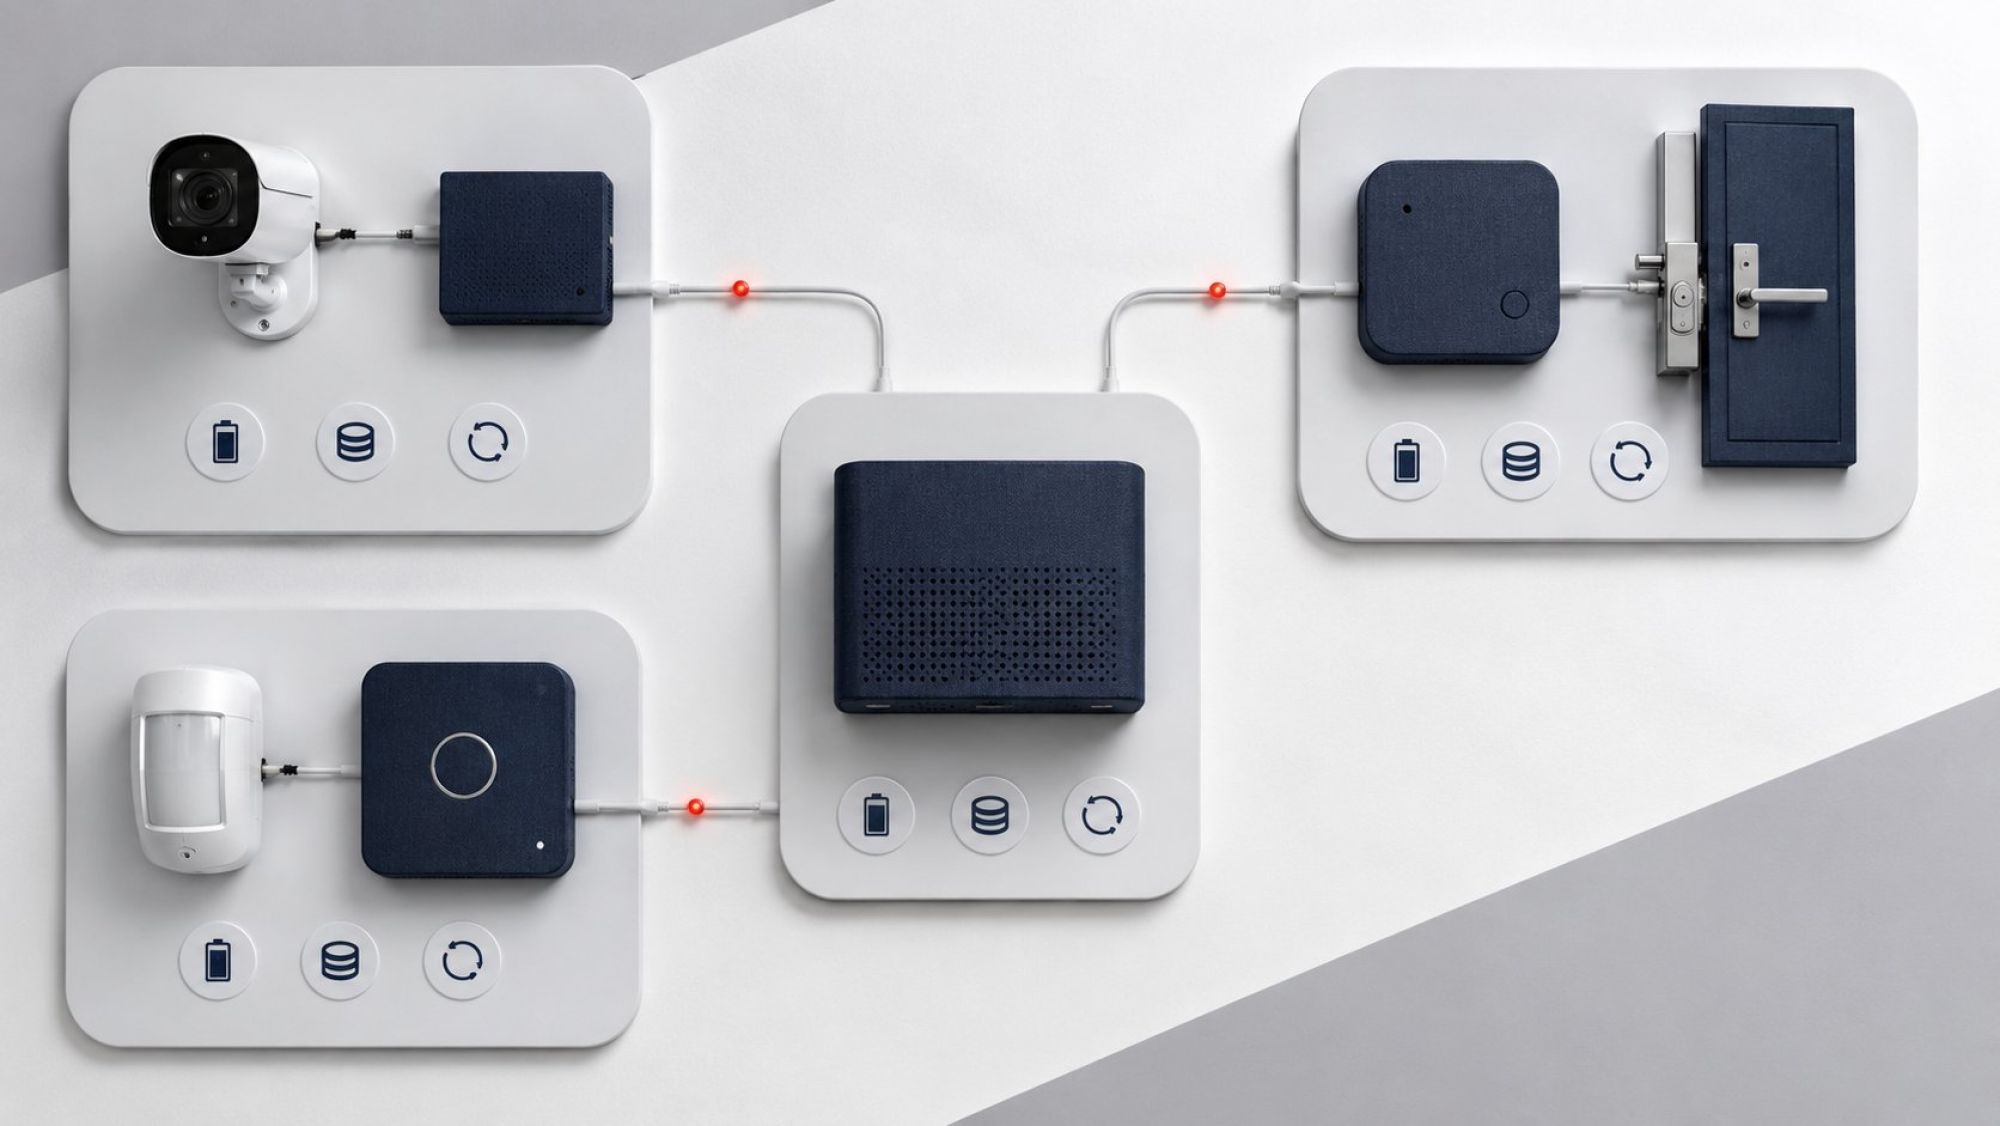
Совместимость проявляется не только в штатном режиме. Для каждого отказа составляют перечень ожидаемых и фактически подтвержденных действий. Состояния «нет сети», «недоступен центральный сервер» и «нет основного питания» нельзя объединять: они затрагивают разные компоненты и могут приводить к разным последствиям.
Потеря связи между устройством и платформой
- Камера и регистратор: проверяют, продолжается ли предусмотренная конфигурацией локальная запись, где сохраняется архив и как он становится доступен после возврата связи.
- Контроллер двери: выясняют, принимает ли он автономное решение по локально сохраненным правилам и какие события способен накопить.
- Охранная панель: проверяют, сохраняется ли локальная обработка тревог и предусмотрен ли независимый путь их доставки.
- Общая платформа: фиксируют, как она обозначает потерю компонента и отличает отсутствие новых событий от исправного состояния объекта.
Недоступность центрального сервера
Если сервер объединяет события, его отказ не должен молча превращать все подсистемы в неуправляемый комплекс. По документации каждой модели определяют, какие решения остаются локальными. Затем на стенде проверяют, продолжается ли видеозапись, выполняются ли разрешенные автономные проходы и достигает ли тревога предусмотренного получателя без основной платформы. Возможность одной подсистемы работать автономно не доказывает автономность остальных.
Потеря основного питания
Для этого сценария недостаточно перечислить компоненты с резервным питанием. Необходимо учитывать камеры, сетевое оборудование, регистратор, сервер, контроллеры, исполнительные устройства и средства передачи тревог. Продолжительность работы и состав поддерживаемых функций определяют расчетом для конкретного проекта и подтверждают испытанием. Универсальное значение без перечня оборудования и нагрузки использовать нельзя.
Возврат связи и согласование журналов
После восстановления проверяют загрузку накопленных событий, сохранение исходных временных меток, появление архивных фрагментов и отсутствие необъяснимых дублей. Отдельно фиксируют конфликты: например, локальное состояние двери или зоны могло измениться, пока сервер считал компонент недоступным. Порядок разрешения таких конфликтов должен следовать документированной логике системы и принятому регламенту объекта.
Тестовый стенд интеграции: события, по которым принимают решение о совместимости
Окончательное решение принимают не по презентации бренда, а по тесту той конфигурации, которая планируется к установке: конкретных моделей, версий программного обеспечения и выбранного способа обмена. Стенд должен воспроизводить ключевую цепочку от источника события до журнала, реакции оператора и связанного архива.
Для камеры проверяют получение изображения, запись и доступ к фрагменту по метке. Если заявлена аналитика, создают предусмотренное контрольное событие и сравнивают его тип в камере, регистраторе и общей платформе. Для двери отдельно воспроизводят разрешенный проход, отказ в доступе, открытие без подтвержденного разрешения и состояние длительно открытой двери — если эти события предусмотрены выбранным оборудованием. Для охранной зоны проверяют переходы состояний и доставку тревоги по заявленному маршруту.
Каждый тест оформляют одинаково:
- Указывают исходное состояние подсистем.
- Описывают контрольное действие без раскрытия настроек, способных ослабить защиту объекта.
- Фиксируют событие у источника и его отображение в принимающих компонентах.
- Сравнивают временные метки и понятность названий.
- Проверяют наличие связанного видео и полноту журнала.
- Повторяют сценарий при отключенном сервере или разорванной связи, если это относится к проверяемой функции.
- Записывают результат и обнаруженные ограничения.
Задержку оценивают по измеренному результату стенда, не назначая универсального допустимого значения. Критерий задают с учетом сценария объекта: оператор должен понимать, когда событие сформировалось, когда поступило на платформу и когда стала доступна видеозапись. Аналогично проверяют полноту: наличие тревоги без источника, времени или связанного канала может быть технической передачей сообщения, но не достаточной интеграцией для расследования.
Итогом становится матрица поддерживаемых функций. В строках указывают события и команды, в столбцах — источник, способ передачи, принимающий компонент, запись в журнале, привязку видео, требуемую роль и поведение при отказе. Для каждого пункта ставят один из понятных статусов: подтверждено испытанием, подтверждено только документацией, не поддерживается или требует дополнительной проверки.
Неподдерживаемая функция не всегда делает всю архитектуру непригодной. Иногда задачу можно разделить между локальной автоматикой и центральным журналом либо использовать документированный аппаратный сигнал вместо программного события. Но обходное решение допустимо только после оценки потерянного контекста, поведения при отказе и влияния на полномочия пользователей. Оно также заносится в матрицу, чтобы при обновлении оборудования его не приняли за штатную возможность протокола.
Совместимой следует считать не просто систему, в которой устройства обнаружили друг друга, а конфигурацию, прошедшую проверку нужных сценариев. Ее результат должен показывать, кто формирует событие, как оно передается, где записывается, кто может его обработать и что сохранится при отказе одного из компонентов.